NIS-2 und Kollaborationstools: was Unternehmen jetzt prüfen sollten
Seit Dezember 2025 gilt das deutsche NIS-2-Umsetzungsgesetz. Wir fassen zusammen, wer betroffen ist, welche Pflichten gelten und welche Fragen Sie Anbietern von Kollaborationstools stellen sollten.
Mit der Umsetzung der EU-Richtlinie NIS-2 in deutsches Recht ist der Kreis der Unternehmen mit gesetzlichen Pflichten zur Cybersicherheit stark gewachsen: Nach Angaben des BSI beaufsichtigt das Amt nun rund 29.500 Einrichtungen, bisher waren es etwa 4.500. Die Pflichten betreffen auch die Werkzeuge, mit denen Teams täglich arbeiten – Dateiablage, Chat, Videokonferenzen. Dieser Beitrag fasst zusammen, wer betroffen ist, welche Pflichten gelten und was das bei der Auswahl von Kollaborationstools bedeutet. Stand: Oktober 2026.
Stand der NIS-2-Umsetzung in Deutschland
Die Richtlinie (EU) 2022/2555 hätte bis zum 17. Oktober 2024 in nationales Recht umgesetzt werden müssen. In Deutschland geschah das mit dem Gesetz zur Umsetzung der NIS-2-Richtlinie und zur Regelung wesentlicher Grundzüge des Informationssicherheitsmanagements in der Bundesverwaltung. Es wurde laut BSI am 5. Dezember 2025 verkündet und ist am 6. Dezember 2025 in Kraft getreten. Die Pflichten für Unternehmen stehen im neu gefassten BSI-Gesetz (BSIG).
Eine allgemeine Übergangsfrist gibt es nach den FAQ des BSI nicht. Betroffene Einrichtungen müssen sich nach § 33 BSIG spätestens drei Monate, nachdem sie erstmals als betroffen gelten, beim BSI registrieren. Die Registrierung läuft in zwei Schritten: zuerst über „Mein Unternehmenskonto“ (auf Basis von ELSTER), dann im BSI-Portal. Für Einrichtungen, die schon mit Inkrafttreten betroffen waren, endete diese Frist Anfang März 2026.
Wer von NIS-2 betroffen ist
Unternehmen müssen selbst prüfen, ob sie unter das Gesetz fallen. Entscheidend sind die Branche nach den Anlagen 1 und 2 des BSIG und die Größe nach § 28 BSIG:
| Besonders wichtige Einrichtung | Wichtige Einrichtung | |
|---|---|---|
| Sektoren | Anlage 1, z. B. Energie, Transport und Verkehr, Finanzwesen, Gesundheit, Wasser, digitale Infrastruktur, Weltraum | Anlage 1 oder 2; Anlage 2 umfasst z. B. Abfallbewirtschaftung, Chemie, Lebensmittel, verarbeitendes Gewerbe, Anbieter digitaler Dienste, Forschung |
| Größe | mindestens 250 Beschäftigte oder Jahresumsatz über 50 Mio. € und Bilanzsumme über 43 Mio. € | mindestens 50 Beschäftigte oder Jahresumsatz und Bilanzsumme jeweils über 10 Mio. € |
| Bußgeld bis | 10 Mio. €, bei über 500 Mio. € Gesamtumsatz bis 2 % des weltweiten Umsatzes | 7 Mio. €, bei über 500 Mio. € Gesamtumsatz bis 1,4 % des weltweiten Umsatzes |
Daneben gibt es Sonderfälle, etwa Betreiber kritischer Anlagen, die immer als besonders wichtige Einrichtungen gelten, sowie einige Anbieter, bei denen die Größe keine Rolle spielt, zum Beispiel DNS-Diensteanbieter. Die Bußgeldrahmen stehen in § 65 BSIG. Eine unverbindliche erste Einschätzung bietet die NIS-2-Betroffenheitsprüfung des BSI.
Auch wer nicht selbst betroffen ist, kann die Folgen spüren: Das BSI weist darauf hin, dass sich die Regeln mittelbar auf Zulieferer auswirken können, etwa durch vertragliche Anforderungen betroffener Kunden.
Die wichtigsten Pflichten im Überblick
Risikomanagement (§ 30 BSIG)
Betroffene Einrichtungen müssen geeignete, verhältnismäßige und wirksame technische und organisatorische Maßnahmen ergreifen und deren Einhaltung dokumentieren. § 30 Abs. 2 BSIG nennt zehn Mindestbereiche, darunter:
- Konzepte zur Risikoanalyse und Sicherheit in der Informationstechnik,
- Bewältigung von Sicherheitsvorfällen,
- Aufrechterhaltung des Betriebs, etwa Backup-Management und Wiederherstellung nach einem Notfall,
- Sicherheit der Lieferkette einschließlich der Beziehungen zu unmittelbaren Anbietern und Diensteanbietern,
- Konzepte für den Einsatz von Kryptografie,
- Sicherheit des Personals, Zugriffskontrolle und Verwaltung von IKT-Systemen,
- Multi-Faktor-Authentifizierung oder kontinuierliche Authentifizierung sowie gesicherte Sprach-, Video- und Textkommunikation.
Meldepflichten (§ 32 BSIG)
Erhebliche Sicherheitsvorfälle sind an die gemeinsame Meldestelle von BSI und Bundesamt für Bevölkerungsschutz und Katastrophenhilfe zu melden – in Stufen nach § 32 BSIG:
- frühe Erstmeldung spätestens 24 Stunden nach Kenntniserlangung,
- Meldung mit erster Bewertung spätestens nach 72 Stunden,
- Zwischenmeldung auf Ersuchen des BSI,
- Abschlussmeldung spätestens einen Monat nach der Meldung; dauert der Vorfall noch an, zunächst eine Fortschrittsmeldung.
Verantwortung der Geschäftsleitung (§ 38 BSIG)
Geschäftsleitungen müssen die Risikomanagementmaßnahmen umsetzen und ihre Umsetzung überwachen. Verletzen sie diese Pflichten, haften sie ihrer Einrichtung für schuldhaft verursachte Schäden nach den Regeln des jeweiligen Gesellschaftsrechts. Außerdem müssen sie regelmäßig an Schulungen teilnehmen (§ 38 BSIG).
Was NIS-2 für die Wahl von Kollaborationstools bedeutet
Ein Kollaborationstool ist ein unmittelbarer Diensteanbieter im Sinne der Lieferkettensicherheit. Die Richtlinie verlangt in Art. 21 Abs. 3, die spezifischen Schwachstellen jedes unmittelbaren Anbieters sowie die Qualität seiner Produkte und seiner Cybersicherheitspraxis zu berücksichtigen. Das BSI betont in seinen FAQ, dass Verträge allein nicht genügen. Diese Fragen helfen bei der Prüfung:
- Anmeldung: Lässt sich Multi-Faktor-Authentifizierung für alle Konten verpflichtend machen, auch für externe Beteiligte? Gibt es Single Sign-on mit Ihrem Identity Provider?
- Zugriffskontrolle: Lassen sich Rechte fein vergeben, und verlieren ausgeschiedene Mitarbeitende ihren Zugang automatisch?
- Kryptografie: Wie werden Daten bei der Übertragung und gespeichert verschlüsselt, und wer verwaltet die Schlüssel?
- Nachvollziehbarkeit: Gibt es ein manipulationsgeschütztes Protokoll, das bei der Aufklärung eines Vorfalls hilft?
- Betriebskontinuität: Wie oft wird gesichert, wird die Wiederherstellung getestet, und kommen Sie jederzeit in Standardformaten an Ihre Daten?
- Vorfälle beim Anbieter: Wie schnell informiert Sie der Anbieter über Sicherheitsvorfälle? Ihre eigene 24-Stunden-Frist beginnt mit Ihrer Kenntnis.
- Kommunikation: Laufen Chat und Videokonferenzen über Systeme, deren Sicherheit Sie beurteilen können?
- Dienstleisterkette: Welche Unterauftragsverarbeiter gibt es, und wo werden Daten verarbeitet? Hinweise dazu gibt unsere „AVV-Checkliste: Auftragsverarbeitung bei Cloud-Tools prüfen“ (erscheint am 2. Dezember 2026).
- Nachweise: Welche Zertifikate oder Prüfberichte gibt es, und für welchen Geltungsbereich?
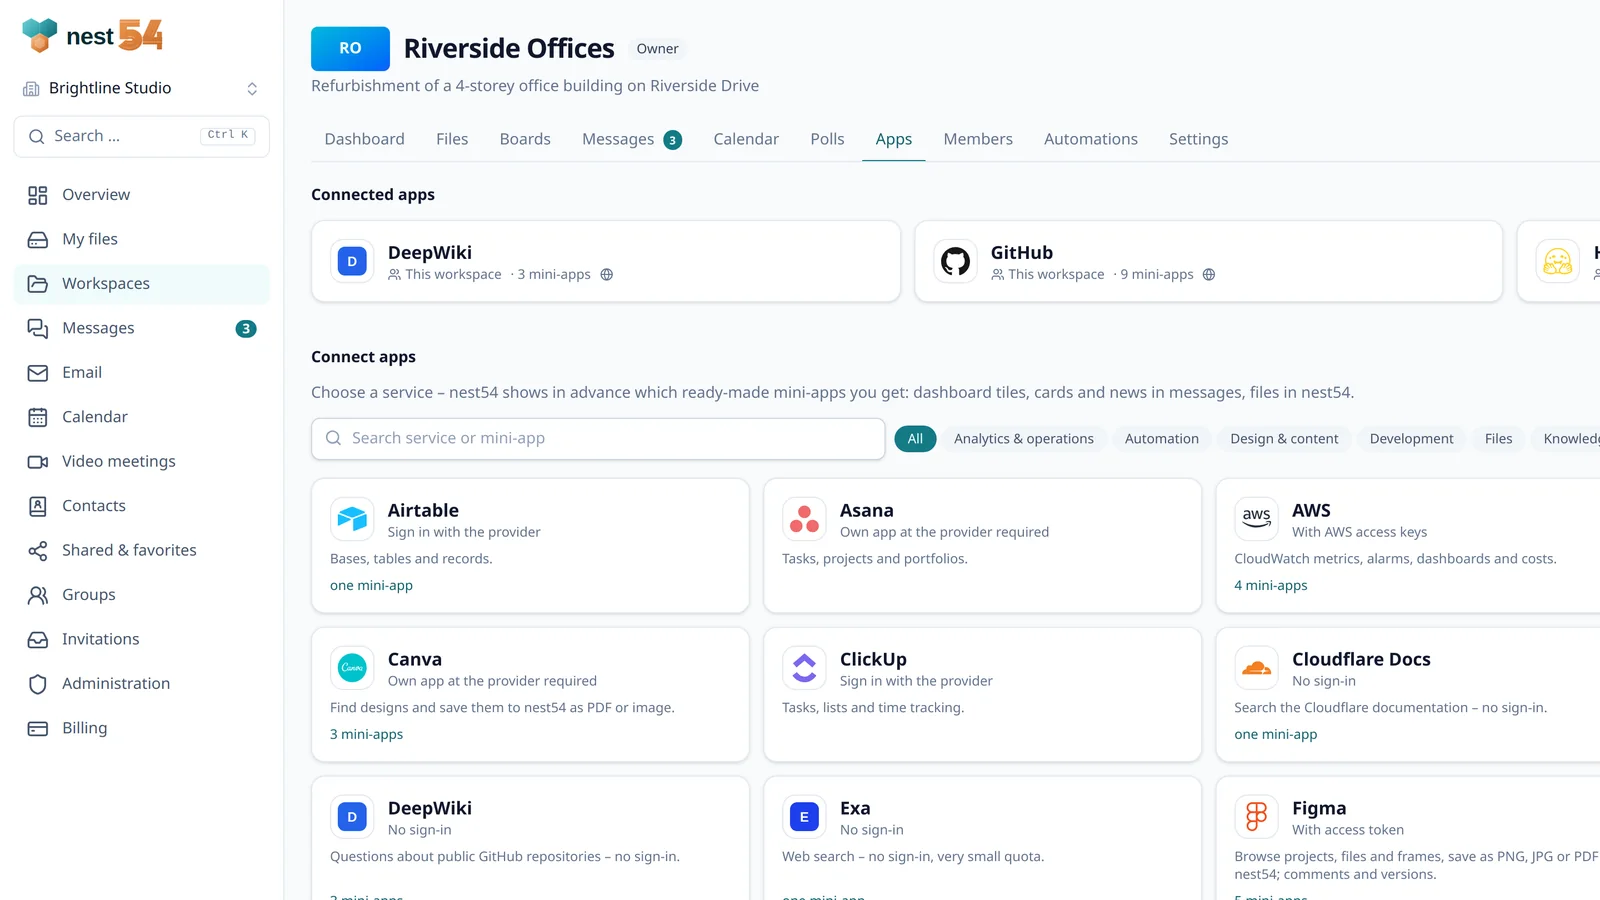
Hilfreich ist auch ein Blick auf die Zahl der eingesetzten Werkzeuge: Jeder weitere Dienst ist ein weiterer Anbieter in Ihrer Lieferkette, den Sie prüfen und überwachen müssen. Wie Sie externe Personen kontrolliert einbinden, beschreibt „Gastzugang oder eigenes Konto? Externe richtig einbinden“ (erscheint am 25. November 2026).
Wo nest54 passt – und wo nicht
nest54 kann einzelne technische Bausteine liefern, die in der Prüfung eine Rolle spielen:
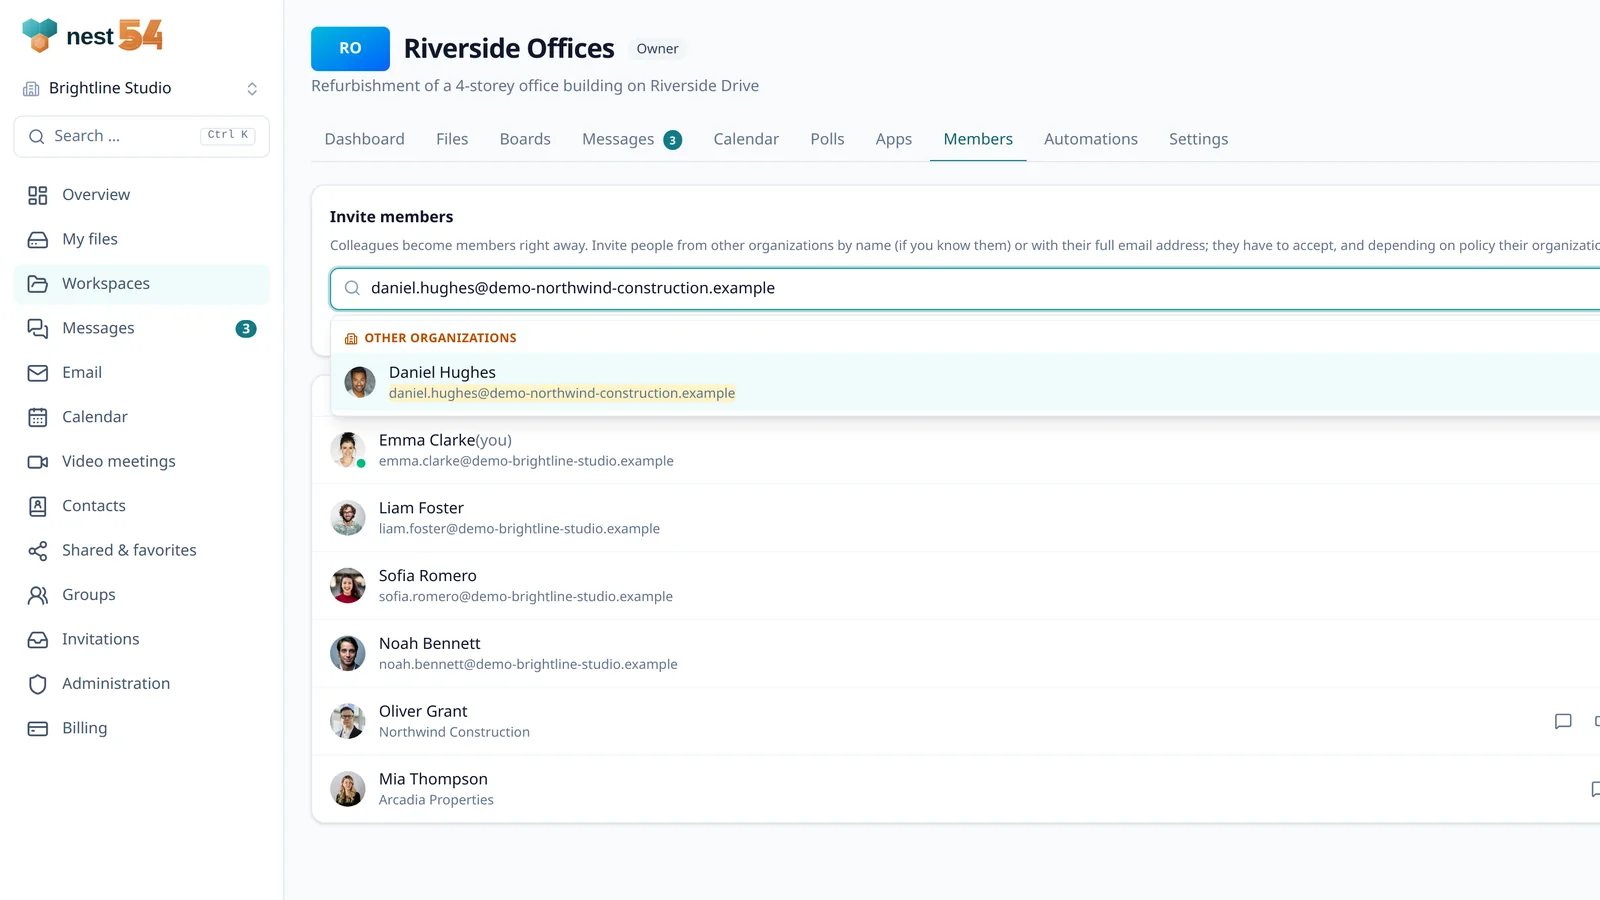
- Zwei-Faktor-Anmeldung mit App oder Passkey, verpflichtend je Organisation und je Workspace,
- Single Sign-on per OpenID Connect oder SAML 2.0 und SCIM 2.0, sodass der Identity Provider Konten anlegt und deaktiviert,
- Verschlüsselung der Dateien mit einem eigenen Schlüssel je Organisation,
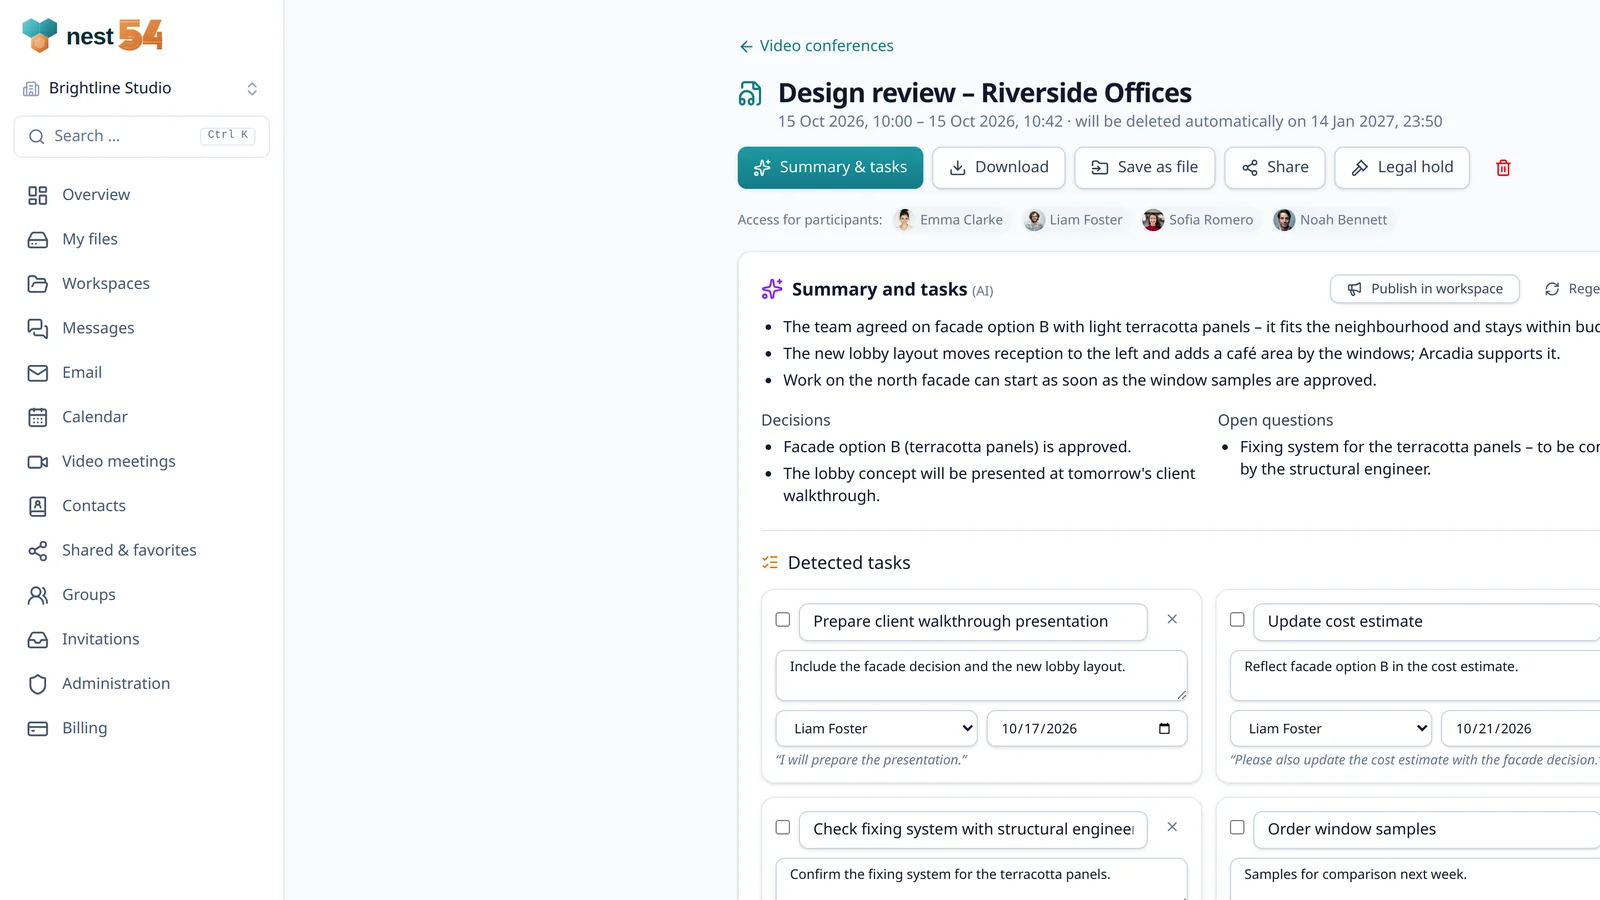
- ein hash-verkettetes Audit-Log mit Integritätsprüfung; Administratoren verwalten, sehen aber keine Inhalte,
- nächtliche Sicherung mit regelmäßigem Wiederherstellungstest und Export über WebDAV, CalDAV und CardDAV,
- Betrieb in Deutschland: Office, Videokonferenzen und Spracherkennung laufen auf den Servern von nest54; für den Kernbetrieb ist das Rechenzentrum der einzige Dienstleister,
- einen Vertrag zur Auftragsverarbeitung, den Administratoren direkt in der Plattform abschließen.
Was nest54 nicht leisten kann: Risikoanalyse, Vorfallbewältigung, Meldungen, Schulungen und die Verantwortung der Geschäftsleitung bleiben Aufgaben Ihres Unternehmens. Zertifizierungen nach ISO 27001 oder BSI C5 hat nest54 derzeit nicht; sie sind für den Cloud-Betrieb als Ziel vorgesehen. Mehr zu Sicherheit und Datenschutz lesen Sie unter Sicherheit.
Häufige Fragen
Seit wann gelten die NIS-2-Pflichten in Deutschland?
Das deutsche Umsetzungsgesetz ist am 6. Dezember 2025 in Kraft getreten. Eine allgemeine Übergangsfrist gibt es nach Angaben des BSI nicht. Registrieren müssen sich betroffene Einrichtungen spätestens drei Monate, nachdem sie erstmals als betroffen gelten.
Welche Meldefristen gelten bei einem Sicherheitsvorfall?
Nach § 32 BSIG eine frühe Erstmeldung spätestens 24 Stunden nach Kenntnis eines erheblichen Sicherheitsvorfalls, eine Meldung spätestens nach 72 Stunden und eine Abschlussmeldung spätestens einen Monat nach der Meldung. Zwischenmeldungen sind auf Ersuchen des BSI abzugeben.
Betrifft NIS-2 auch Unternehmen, die selbst nicht unter das Gesetz fallen?
Mittelbar ja. Betroffene Einrichtungen müssen die Sicherheit ihrer Lieferkette berücksichtigen. Das BSI weist darauf hin, dass sich das auf Zulieferer auswirken kann, etwa durch vertragliche Anforderungen.
Macht ein bestimmtes Kollaborationstool ein Unternehmen NIS-2-konform?
Nein. Ein Werkzeug kann technische Maßnahmen wie Multi-Faktor-Authentifizierung, Verschlüsselung oder Protokollierung unterstützen. Risikoanalyse, Vorfallbewältigung, Meldungen, Schulungen und die Verantwortung der Geschäftsleitung bleiben beim Unternehmen.
Quellen
- Cybersicherheitsrecht: NIS-2-Umsetzungsgesetz ab morgen in Kraft (Pressemitteilung vom 5. Dezember 2025) – Bundesamt für Sicherheit in der Informationstechnik (BSI)
- Fragen und Antworten zu NIS-2 – Bundesamt für Sicherheit in der Informationstechnik (BSI)
- NIS-2-Betroffenheitsprüfung – Bundesamt für Sicherheit in der Informationstechnik (BSI)
- BSI-Gesetz (BSIG), §§ 28, 30, 32, 33, 38, 65 und Anlagen 1 und 2 – Bundesministerium der Justiz / gesetze-im-internet.de
- Richtlinie (EU) 2022/2555 (NIS-2-Richtlinie), Art. 21, 41 – EUR-Lex