Dateien mit externen Partnern DSGVO-konform teilen
Was die DSGVO beim Teilen von Dateien mit Kunden und Partnern verlangt, welche technischen Maßnahmen sich bewährt haben und warum Mailanhänge und private Cloud-Konten problematisch sind.
Angebote, Pläne, Verträge, Personallisten: Kaum ein Projekt kommt ohne Austausch mit Kunden, Dienstleistern oder Partnerfirmen aus. Sobald dabei personenbezogene Daten im Spiel sind, gilt die DSGVO. Wer Dateien extern teilen und dabei DSGVO-konform bleiben will, braucht deshalb mehr als einen schnellen Download-Link. Dieser Beitrag zeigt, was das Gesetz verlangt, welche Maßnahmen sich bewährt haben und wo in der Praxis die meisten Fehler passieren. Stand: Oktober 2026.
Was die DSGVO beim Teilen von Dateien verlangt
Die DSGVO enthält keine eigene Vorschrift „Dateien teilen“. Maßgeblich sind allgemeine Grundsätze und Pflichten, die beim Austausch mit Externen besonders spürbar werden:
- Integrität und Vertraulichkeit (Art. 5 Abs. 1 lit. f DSGVO): Personenbezogene Daten müssen durch geeignete technische und organisatorische Maßnahmen vor unbefugter Verarbeitung, Verlust und Beschädigung geschützt werden.
- Datenminimierung (Art. 5 Abs. 1 lit. c): Teilen Sie nur, was der Empfänger für seine Aufgabe tatsächlich braucht.
- Rechenschaftspflicht (Art. 5 Abs. 2): Sie müssen nachweisen können, dass Sie diese Grundsätze einhalten. Ohne Protokoll lässt sich später kaum belegen, wer welche Datei erhalten hat.
- Sicherheit der Verarbeitung (Art. 32): Gefordert ist ein dem Risiko angemessenes Schutzniveau. Die Verordnung nennt unter anderem Verschlüsselung, die dauerhafte Vertraulichkeit, Integrität, Verfügbarkeit und Belastbarkeit der Systeme, die rasche Wiederherstellung nach einem Zwischenfall und die regelmäßige Überprüfung der Maßnahmen.
- Auftragsverarbeitung (Art. 28): Speichert ein Cloud-Dienst die Dateien in Ihrem Auftrag, brauchen Sie mit dem Anbieter einen Vertrag zur Auftragsverarbeitung (AVV). Worauf Sie dabei achten sollten, fasst „AVV-Checkliste: Auftragsverarbeitung bei Cloud-Tools prüfen“ (erscheint am 2. Dezember 2026) zusammen.
Geht trotzdem etwas schief, etwa weil eine Datei an den falschen Empfänger geht, kann das eine Verletzung des Schutzes personenbezogener Daten sein. Dann ist sie nach Art. 33 DSGVO unverzüglich und möglichst binnen 72 Stunden der Aufsichtsbehörde zu melden, es sei denn, sie führt voraussichtlich nicht zu einem Risiko für die betroffenen Personen.
Technische Maßnahmen für den sicheren Datenaustausch
Welche Maßnahmen angemessen sind, hängt vom Risiko ab. Für typische Projektunterlagen haben sich diese Bausteine bewährt:
- Freigabelinks mit Passwort und Ablaufdatum: Ein Link, der nach dem Projekt von selbst ungültig wird, kann nicht Jahre später noch irgendwo kursieren. Das Passwort übermitteln Sie auf einem anderen Weg als den Link.
- Annahme-Links statt offener Ordner: Wenn Externe nur etwas abliefern sollen, genügt ein Link, über den sie hochladen, ohne den Inhalt des Ordners zu sehen.
- Rechte nach dem Bedarf: Lesen, Kommentieren und Bearbeiten getrennt vergeben, und zwar nur für den Ordner, um den es geht. Das BSI formuliert im IT-Grundschutz-Baustein ORP.4 das Prinzip der geringsten Berechtigungen und verlangt, nicht mehr benötigte Berechtigungen zu entfernen.
- Protokollierung: Wer hat wann welche Freigabe angelegt, wer hat zugegriffen? Ein Zugriffszähler am Link und ein Audit-Log helfen bei der Rechenschaftspflicht.
- Versionierung und Papierkorb: Überschreibt ein Partner versehentlich eine Datei, lässt sich der alte Stand wiederherstellen. Das zahlt auf die Verfügbarkeit nach Art. 32 ein.
- Starke Anmeldung: Wo Externe ein Konto haben, sollte eine Zwei-Faktor-Anmeldung möglich oder vorgeschrieben sein.
Häufige Fehler beim Teilen mit Externen
Dateien als E-Mail-Anhang
Der Anhang ist der bequemste Weg und zugleich der schwer kontrollierbarste. Ist die Mail verschickt, liegen Kopien in mehreren Postfächern, lassen sich nicht zurückholen und werden oft weitergeleitet. Ein Tippfehler in der Adresse genügt für eine Datenpanne. Die Datenschutzkonferenz (DSK) hält in ihrer Orientierungshilfe zur E-Mail-Verschlüsselung fest: Bei normalen Risiken reicht eine obligatorische Transportverschlüsselung, bei hohen Risiken sind in der Regel Ende-zu-Ende-Verschlüsselung und qualifizierte Transportverschlüsselung nötig. Als möglichen Kommunikationsweg nennt sie auch ein Webportal.
Private Cloud-Konten
Schnell mal den Ordner aus dem privaten Cloud-Speicher freigeben: Mit dem Anbieter eines privaten Kontos hat Ihr Unternehmen in der Regel keinen AVV, die Daten liegen außerhalb Ihrer Verwaltung, und wenn die Person das Unternehmen verlässt, nimmt sie den Zugang mit.
Links ohne Ablauf und Sammelordner
Öffentliche Links ohne Passwort und ohne Ablaufdatum werden selten wieder gelöscht. Ebenso riskant ist ein großer Ordner „Extern“, in dem sich Unterlagen verschiedener Kunden sammeln. Teilen Sie je Projekt und je Empfänger.
Vergessene Zugänge
Ist ein Projekt beendet oder hat eine Ansprechperson beim Partner gewechselt, sollten Freigaben und Mitgliedschaften enden. Das gelingt nur, wenn Sie einen Überblick über Ihre aktiven Freigaben haben.
Link, Gastzugang oder gemeinsamer Workspace?
Nicht jede Zusammenarbeit braucht dasselbe Werkzeug. Als grobe Orientierung:
| Situation | Geeignet |
|---|---|
| Einmalige Übergabe eines Dokuments | Freigabelink mit Passwort und Ablaufdatum |
| Externe sollen nur etwas hochladen | Annahme-Link ohne Einblick in den Ordner |
| Kunde soll Unterlagen laufend einsehen | Gastzugang mit Lesezugriff |
| Partnerfirma arbeitet über Monate mit | Gemeinsamer Workspace, Partner mit eigenem Firmenkonto |
Die Vor- und Nachteile der Modelle vergleichen wir ausführlich im Beitrag „Gastzugang oder eigenes Konto? Externe richtig einbinden“ (erscheint am 25. November 2026).
Wie nest54 das Teilen mit Partnern umsetzt
nest54 ist für Projekte mit mehreren Organisationen gebaut. Für den Austausch von Dateien bedeutet das:
- Freigabelinks mit Passwort, Ablaufdatum, Dateiannahme und Zugriffszähler. Unter „Geteilt & Favoriten“ zeigt die Übersicht „Von mir geteilt“ Ihre Freigaben und Links mit Zugriffszahl.
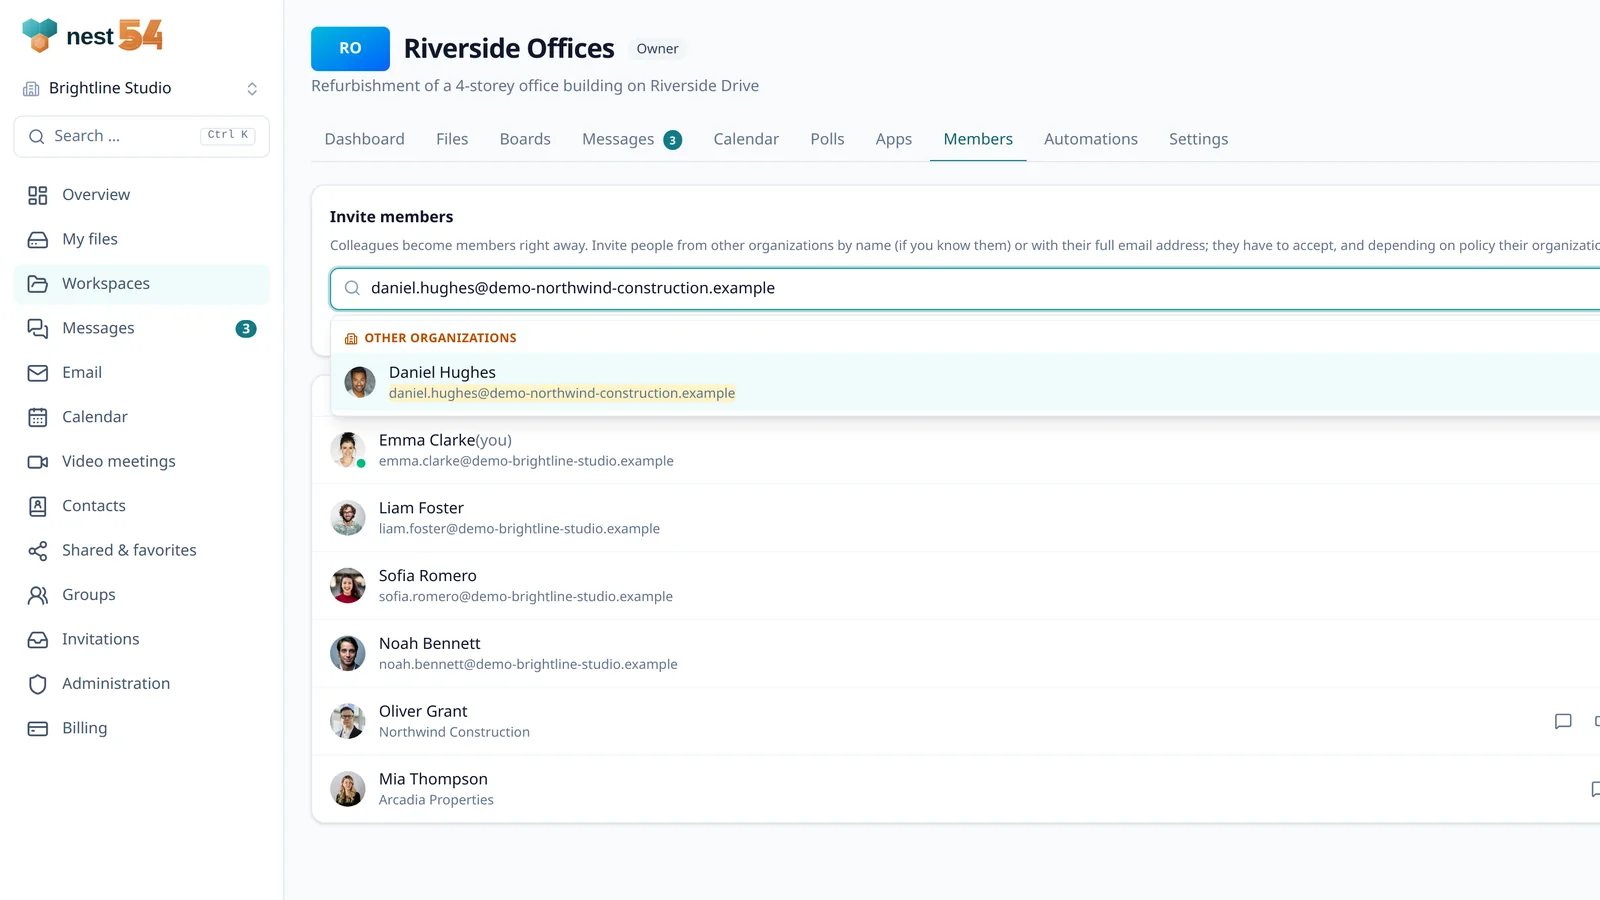
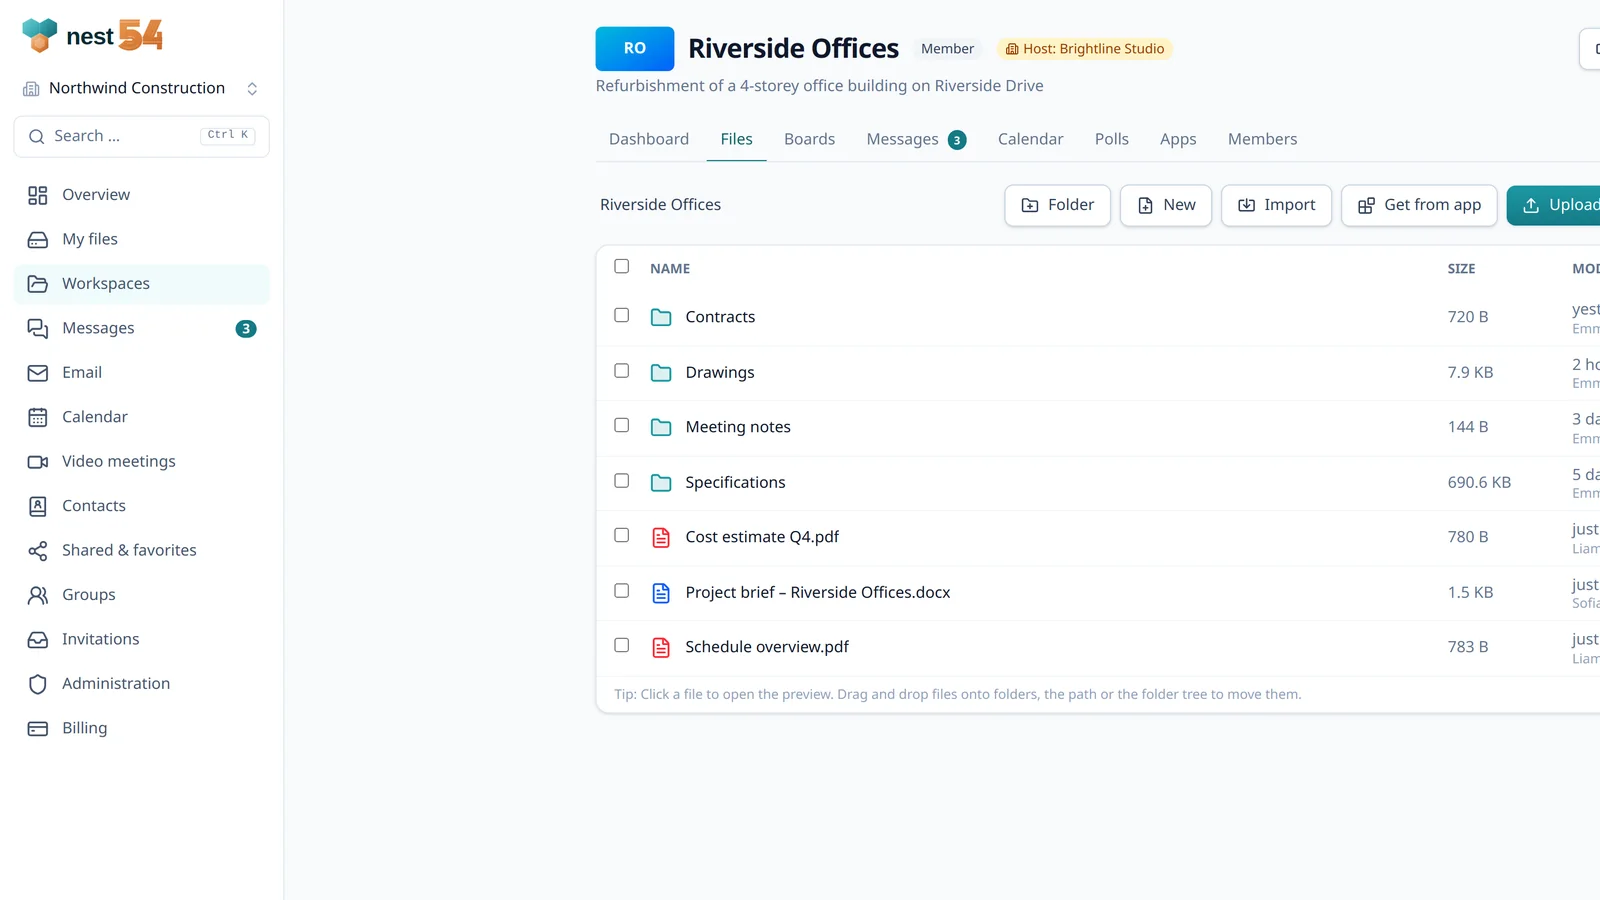
- Gemeinsame Workspaces mit Partnern: Partner arbeiten mit dem Konto ihrer eigenen Organisation mit, Kunden kommen als Gast mit reinem Lesezugriff dazu. Je nach Regel bestätigen die eingeladene Organisation und die eingeladene Person (Zwei-Stufen-Zustimmung). Das Bild oben zeigt einen solchen Workspace aus Sicht der Partnerfirma, mit Hinweis auf die Gastgeber-Organisation.
- Gastgeber-Prinzip: Daten, Speicher und Schlüssel gehören der Organisation, die den Workspace angelegt hat. Tritt ein Partner aus, bleiben die Inhalte beim Gastgeber.
- Regeln je Workspace, zum Beispiel keine öffentlichen Links oder Pflicht zur Zwei-Faktor-Anmeldung, und Vertrauensregeln je Organisation: Zusammenarbeit mit allen, nur mit Partnern oder gar nicht.
- Versionen und Papierkorb für alle Dateien, Verschlüsselung mit einem eigenen Schlüssel je Organisation und Betrieb auf Servern in Deutschland.
- Nachvollziehbarkeit: Ein hash-verkettetes Audit-Log zeigt, wer wann was geändert hat. Administratoren verwalten, sehen aber keine Inhalte.
- AVV online: Den Vertrag zur Auftragsverarbeitung schließen Administratoren direkt in nest54 ab; die aktuelle Fassung finden Sie unter app.nest54.com/legal/dpa.
Was nest54 nicht abnehmen kann: die Entscheidung, welche Daten ein Partner überhaupt braucht, und die Bewertung des Risikos. Und wer eine Datei herunterladen darf, kann sie auch weitergeben. Mehr zu Technik und Datenschutz lesen Sie unter Sicherheit.
Kurze Checkliste
- Enthält die Datei personenbezogene Daten, und braucht der Empfänger sie wirklich?
- Läuft der Austausch über ein Werkzeug, für das ein AVV besteht?
- Haben Links ein Passwort und ein Ablaufdatum?
- Sind die Rechte auf den nötigen Ordner und die nötige Rolle beschränkt?
- Ist nachvollziehbar, wer wann Zugriff hatte?
- Enden Freigaben und Mitgliedschaften, wenn das Projekt endet?
Häufige Fragen
Darf ich Dateien mit personenbezogenen Daten per E-Mail-Anhang verschicken?
Ein generelles Verbot gibt es nicht. Nach der Orientierungshilfe der Datenschutzkonferenz genügt bei normalen Risiken eine obligatorische Transportverschlüsselung; bei hohen Risiken sind in der Regel Ende-zu-Ende-Verschlüsselung und qualifizierte Transportverschlüsselung nötig. Anhänge lassen sich nach dem Versand aber nicht zurückholen, deshalb sind Freigabelinks mit Passwort und Ablaufdatum oft die besser kontrollierbare Wahl.
Brauche ich für ein Tool zum Teilen von Dateien einen AVV?
Wenn der Anbieter personenbezogene Daten in Ihrem Auftrag speichert oder verarbeitet, ja. Art. 28 DSGVO verlangt dafür einen Vertrag mit festgelegten Mindestinhalten, der auch elektronisch geschlossen werden kann.
Was ist zu tun, wenn eine Datei an den falschen Empfänger gegangen ist?
Das kann eine Verletzung des Schutzes personenbezogener Daten sein. Nach Art. 33 DSGVO ist sie unverzüglich und möglichst binnen 72 Stunden der Aufsichtsbehörde zu melden, außer sie führt voraussichtlich nicht zu einem Risiko für die betroffenen Personen. Ziehen Sie Ihre Datenschutzbeauftragte oder Ihren Datenschutzbeauftragten hinzu.
Quellen
- Verordnung (EU) 2016/679 (Datenschutz-Grundverordnung), Art. 5, 28, 32, 33 – EUR-Lex
- Orientierungshilfe: Maßnahmen zum Schutz personenbezogener Daten bei der Übermittlung per E-Mail (Stand 16. Juni 2021) – Datenschutzkonferenz (DSK)
- IT-Grundschutz-Kompendium, Baustein ORP.4 Identitäts- und Berechtigungsmanagement (Edition 2023) – Bundesamt für Sicherheit in der Informationstechnik (BSI)